

記事執筆者:認定SEOコンサルタント 三田健司
「サイトを開くたびに『Cookieを使用しています』と表示されるけれど、許可して大丈夫なのか」「自社のホームページにも同意の表示が必要なのか」。ホームページ制作やSEOのご相談を受けていると、こうした質問をよくいただきます。
Cookie(クッキー)は、ログインの維持やアクセス解析など、Webサイトの便利な機能を支える仕組みです。一方で、閲覧履歴を追いかける広告にも使われるため、ブラウザや法律のルールがこの数年で大きく動いてきました。
この記事では、Cookieの基本的な仕組みと種類から、Chromeのサードパーティ Cookieをめぐる方針転換、日本の法律との関係、パソコンとスマホでの削除方法、企業サイトの運営者が気をつけることまでを整理します。仕様や制度は、ブラウザ各社や総務省・個人情報保護委員会など公式の情報で確認できた内容だけを載せています。
筆者は全日本SEO協会認定SEOコンサルタントとして、Web制作に10年以上携わり、延べ1,000件以上のご相談に対応してきました。サイトの計測設定やプライバシーポリシーの見直しをお手伝いしてきた経験も交えてお伝えします。
Cookie(クッキー)とは?基本の仕組み
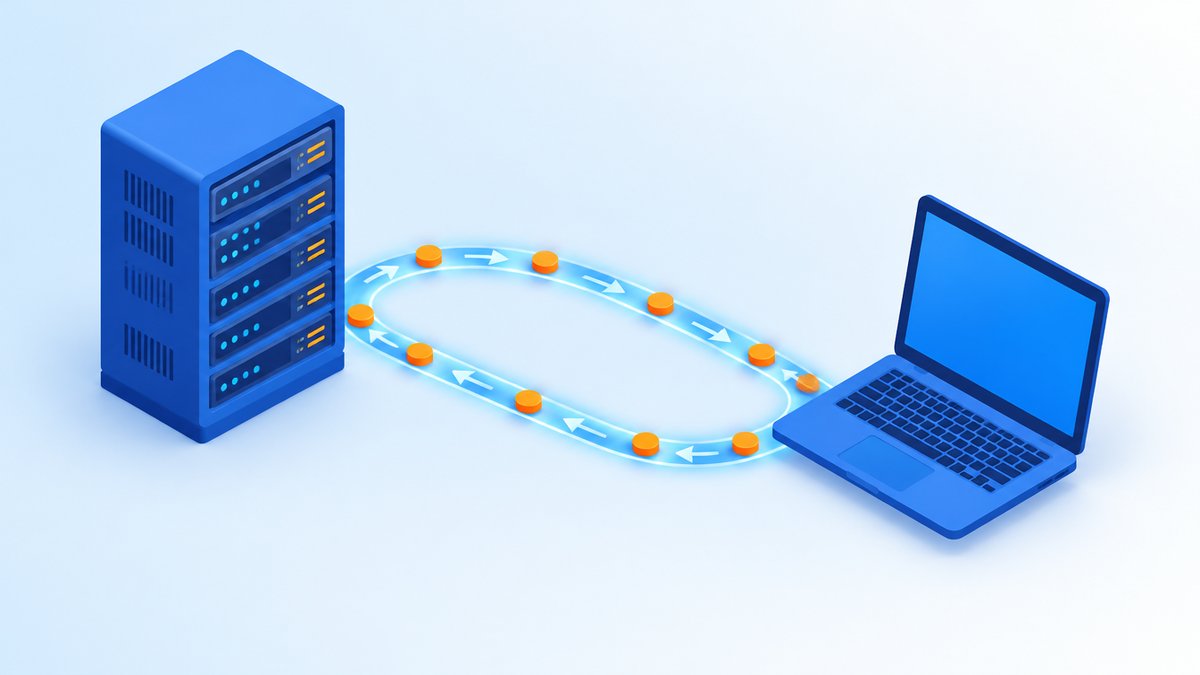
まずは、Cookieがどのようなデータで、どのように使われているのかを押さえておきましょう。仕組みが分かると、許可やブロックの判断もしやすくなります。
Webサイトがブラウザに預ける小さなデータ
Cookieは、Webサイトがあなたのブラウザに保存してもらう、小さな文字のデータです。中身は「名前」と「値」の組み合わせで、たとえば「ログイン中のID」や「表示言語は日本語」といった情報が入ります。
Webの通信は、1回ごとにやり取りが完結する仕組みで、本来は「さっきと同じ人か」を覚えていません。Cookieは、Webサイトが訪問者を覚えておくための目印と考えると分かりやすいでしょう。
やり取りの流れ
初めてサイトを訪れると、サーバーはページと一緒に「このCookieを保存してください」という指示を返します。ブラウザはそれを保存し、次に同じサイトを開くときに、保存しておいたCookieを自動で送ります。
サーバーは受け取ったCookieを見て、ログイン中の人だと判断したり、前回の設定を復元したりします。Cookieの仕様は、インターネットの標準を決めるIETFという団体のRFC 6265という文書で定められています。
1個のCookieに入れられるデータは小さく、RFC 6265では、ブラウザは少なくとも1個あたり4,096バイトまで扱えるようにすべきとされています。大きなファイルや写真を保存する仕組みではない、ということです。
名前の由来
Cookieは1994年、当時Netscape社のエンジニアだったルー・モントゥリ氏が開発しました。米国の公共ラジオNPRの取材で本人は、大学の授業で知った「マジッククッキー」というプログラミング用語から名付けたと語っています。
中に小さなメッセージが入ったフォーチュンクッキーのように、データを包んで受け渡すイメージです。お菓子のクッキーそのものとは関係がありません。
キャッシュとの違い
Cookieとよく混同されるのがキャッシュです。キャッシュは、一度表示したページの画像や文字をブラウザに保存しておき、次に速く表示するための仕組みです。
つまり、Cookieは「あなたが誰か・どんな設定か」を覚え、キャッシュは「ページの部品」を覚えるという違いがあります。表示がおかしいときはキャッシュの削除、ログインの不具合はCookieの削除が効くことが多いです。
Cookieの種類|有効期限と発行元で分ける
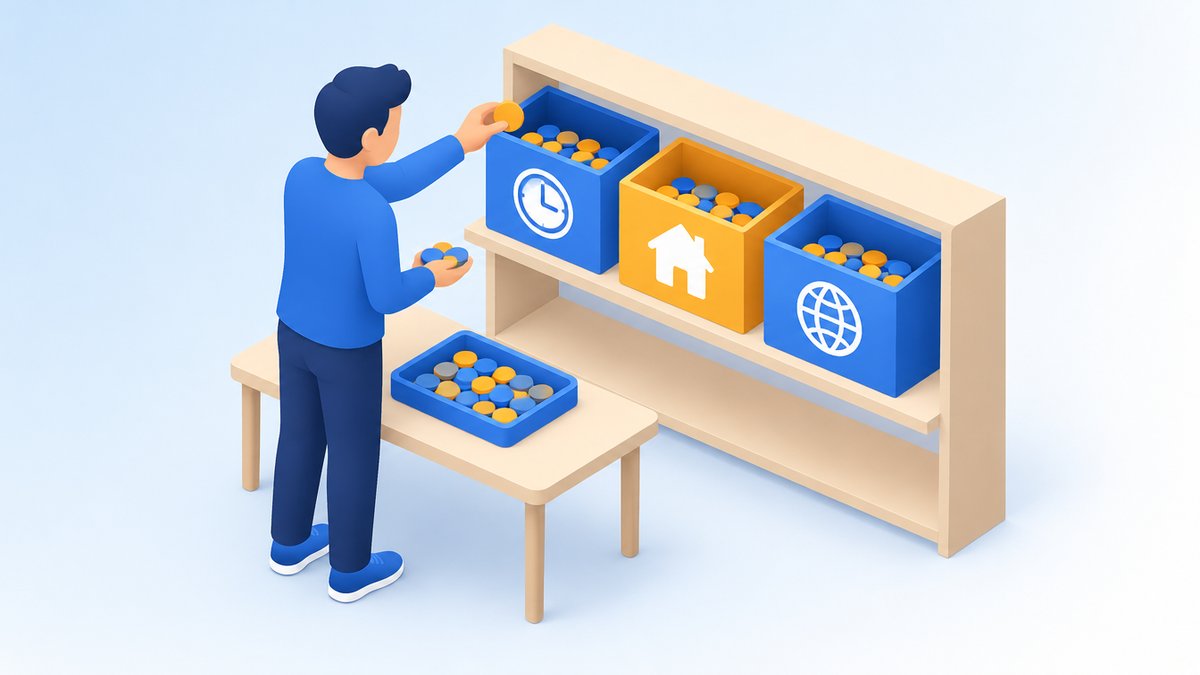
Cookieは、いつまで残るか(有効期限)と、誰が発行したか(発行元)の2つの軸で分けると理解しやすくなります。安全のための属性もあわせて見ていきましょう。
セッションCookieと持続的Cookie
有効期限を指定していないCookieはセッションCookieと呼ばれ、通常はブラウザを閉じるなどしてセッションが終わると消えます。ネットバンキングのように、短時間だけログイン状態を保てばよい場面で使われます。
有効期限を指定したCookieは持続的(パーシステント)Cookieと呼ばれ、期限まで残ります。次回の訪問でもログイン状態や設定を引き継げるのはこちらのおかげです。
ファーストパーティ Cookie
今見ているサイト自身が発行するCookieを、ファーストパーティ Cookieと呼びます。ログイン情報やカートの中身、言語設定など、サイトを使ううえで欠かせない機能の多くはこちらです。
Google アナリティクス 4(GA4)が訪問者を数えるために使うCookieも、ファーストパーティ Cookieです。ブラウザの規制が強まっても、基本的にはブロックされにくい種類です。
サードパーティ Cookie
今見ているサイトとは別のドメイン(広告配信会社など)が発行するCookieを、サードパーティ Cookieと呼びます。複数のサイトにまたがって同じ人を見分けられるため、閲覧履歴に合わせた広告や効果測定に使われてきました。
プライバシーの議論で問題になるのは、主にこのサードパーティ Cookieです。ブラウザごとの扱いは次の章で詳しく説明します。
安全のための属性(Secure・HttpOnly・SameSite)
Cookieには、使い方を制限する「属性」を付けられます。Secureは暗号化された通信(HTTPS)のときだけ送る指定、HttpOnlyはページ内のプログラム(JavaScript)から読み取れなくする指定です。
SameSiteは、ほかのサイトから来た通信にCookieを付けるかどうかを決める属性です。Chromeは2020年から、指定のないCookieを「Lax」(ほかのサイトからの一部の通信には付けない)として扱っており、Cookieを悪用した攻撃を防ぎやすくなりました。
Cookieに似た保存の仕組み
ブラウザには、Cookieのほかにも「ローカルストレージ」など、サイトがデータを保存する仕組みがあります。Cookieとの大きな違いは、通信のたびにサーバーへ自動で送られない点です。
同意の表示やプライバシーポリシーで「Cookie等」と書かれているのは、こうした似た仕組みもまとめて指しているためです。ブラウザの規制も、Cookieだけでなくこれらの保存領域を対象にするものが増えています。
Cookieでできること|便利さの裏側
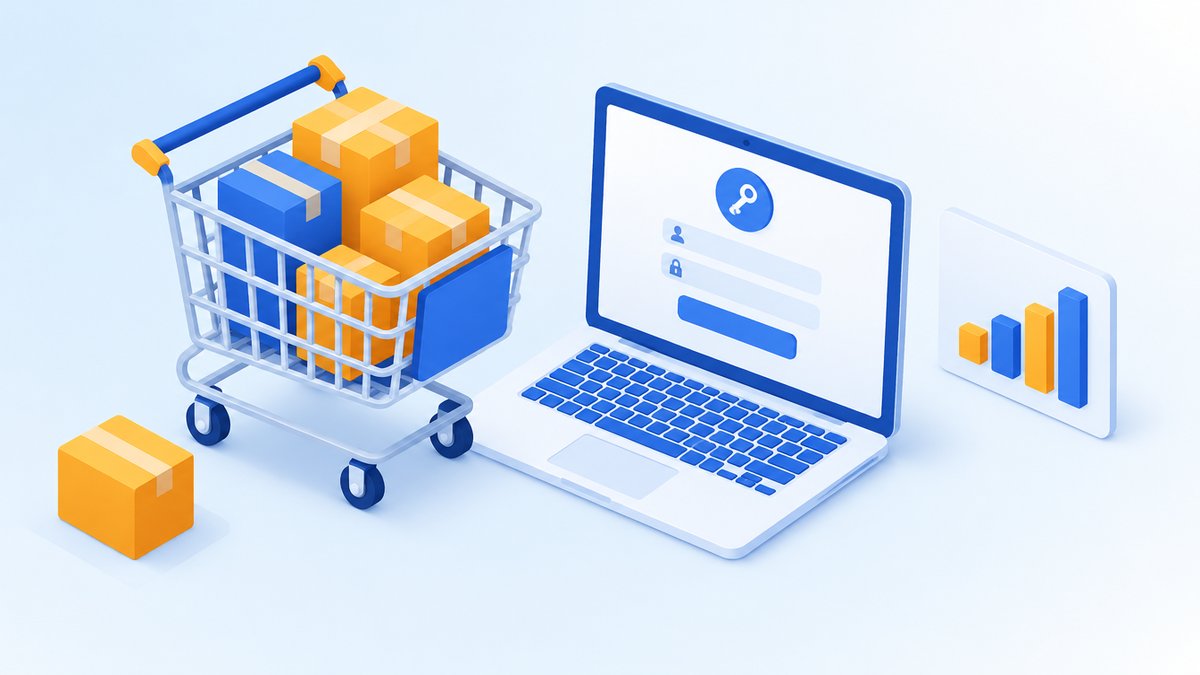
Cookieがあるからこそ実現している機能はたくさんあります。代表的な使われ方を、利用者の目線と運営者の目線の両方から見ていきます。
ログイン状態を保つ
メールやネットショップに一度ログインすれば、ページを移動しても、翌日開いてもログインしたままでいられます。これは、ログイン後に発行された目印をCookieとして保存し、毎回サーバーに送っているためです。
パスワードそのものを保存しているわけではありません。ただし、目印を盗まれると他人になりすまされるおそれがあるため、HTTPSやHttpOnlyなどの対策が重要になります。
カートの中身や表示の設定を覚える
ネットショップでカートに入れた商品が、ほかのページを見ても消えないのはCookieのおかげです。表示言語や文字の大きさ、地域の選択なども、Cookieで覚えておくことができます。
こうした機能は、サイトを使ううえで「なくてはならない」Cookieです。同意の表示で「必須のCookie」と分けて書かれているのは、このような用途です。
アクセス解析
GA4は「_ga」という名前のCookieで訪問者を見分け、ユーザー数やセッション数を数えています。Googleのヘルプによると、このCookieの有効期限は既定で2年で、管理画面から変更できます。
ただし、Safariでは、そのサイトを7日間操作しないとJavaScriptで作られたCookieが削除されるなど、ブラウザによって残り方が違います。アクセス解析の「ユーザー数」は、Cookieの残り方に左右される推計値と理解しておきましょう。
広告の配信と効果測定
一度見た商品の広告がほかのサイトでも表示されるのは、サードパーティ Cookieなどで閲覧の履歴をたどっているためです。広告をクリックした人が購入したかどうかを測る効果測定にも、Cookieが使われてきました。
便利な一方で、知らないうちに行動を追われていると感じる人も多く、ここがブラウザや法律による規制の中心になっています。
ここ数年で変わったこと|サードパーティ Cookieの行方
数年前までは「サードパーティ Cookieはまもなく使えなくなる」と言われてきました。しかし、ここ数年で状況は大きく変わり、2026年に入ってからも新しい動きが続いています。
Chromeは廃止を撤回し「利用者が選ぶ」方式に
Googleは2020年からChromeでのサードパーティ Cookie廃止を計画していましたが、2024年7月に方針を転換し、廃止ではなく利用者が選べる仕組みにすると発表しました。さらに2025年4月には、新しい選択画面も出さず、今の設定方式を続けると公表しています。
2025年10月の発表でも、Googleは「Chromeでサードパーティ Cookieの選択を提供する今の方針を維持する」としています。旧記事などで見かける「Chromeでサードパーティ Cookieが使えなくなる」という説明は、現在は当てはまりません。
代わりの技術「プライバシーサンドボックス」の多くが終了
Googleは、サードパーティ Cookieの代わりとして「プライバシーサンドボックス」という技術群を開発してきました。ところが2025年10月17日、興味関心に合わせた広告の仕組み(Topics)や効果測定の仕組みなど、主要な技術を終了すると発表しました。
理由として、普及が進まなかったことや業界からの意見が挙げられています。一方、Cookieを分けて保存する「CHIPS」など、ほかのブラウザも対応している一部の技術は続けるとしています。
Cookieの仕様そのものも、IETFで改訂作業が続いています。改訂案では、Cookieの有効期限の上限を400日とすることを推奨するといった内容が盛り込まれていますが、2026年11月時点では正式な規格としての発行を待っている段階です。
SafariとFirefoxは標準で制限している
AppleのSafariは、2020年からサードパーティ Cookieを標準ですべてブロックしています。さらに、ページ内のプログラムで作られたCookieは、利用者がそのサイトを操作しないまま7日を過ぎると削除される仕組みも採用しています。
Firefoxは、追跡用のCookieを標準でブロックしたうえで、それ以外のCookieもサイトごとに保管場所を分ける「Total Cookie Protection」を、パソコン版の標準設定にしています。Chromeでもシークレットモードでは、サードパーティ Cookieが標準でブロックされます。
Cookie以外の追跡にも規制が広がる
Appleは2026年10月、WebKit(Safariの基盤)の公式ブログで、メールアドレスなどを手がかりに閲覧者を突き合わせて追跡するサービスへの通信を、iOS 27など最新のOSのSafariで遮断していると紹介しました。その中で、サイトをまたいだ追跡を防ぐにはCookieのブロックだけでは不十分だと述べています。
企業のサイト運営者にとっては、サードパーティ Cookieに頼らず、自社サイトで直接得られる情報を大切にする流れが続くと考えておくのが現実的です。
日本の法律とCookie|企業サイトが確認すべきこと
Cookieそのものを直接禁止する法律は日本にはありませんが、Cookieで集めた情報の扱いには関係する法律があります。ここでは企業サイトの運営者が押さえておきたい3つを紹介します。
法律の当てはめは事業の内容によって変わるため、自社が対象になるか判断に迷う場合は、弁護士など専門家にご相談ください。
電気通信事業法の「外部送信規律」
2023年6月16日に施行された外部送信規律では、利用者の端末から外部へ情報を送らせるプログラム(解析タグや広告タグなど)を使う場合に、送信される情報の内容、その情報を取り扱う者の氏名・名称、利用目的を通知または公表することなどが求められます。総務省は、対応の方法として、通知・公表のほか、同意の取得やオプトアウト(拒否の手段の用意)を挙げています。
対象は、SNSや検索サービス、ニュースサイトなど、電気通信事業を営む事業者のサービスです。総務省の説明では、自社商品のオンライン販売や企業のホームページ運営は対象外とされていますが、サイトで情報配信サービスなどを提供している場合は対象になりうるため注意が必要です。
対象外の会社であっても、どのような外部サービスに情報が送られているかをサイト上で説明しておくことは、利用者の安心につながります。ホームページのリニューアルやタグの追加のタイミングで、記載内容を見直すのがおすすめです。
個人情報保護法の「個人関連情報」
2022年4月1日に施行された改正個人情報保護法で、「個人関連情報」という区分ができました。個人情報保護委員会は、端末の識別子を通じて集めたサイトの閲覧履歴や購買履歴、位置情報などが該当すると説明しています。
Cookieで集めた情報を第三者に渡し、渡した先で個人データとして使われることが想定される場合は、本人の同意が得られているかを確認する義務があります。広告やデータ連携のサービスを使っている会社は、この点を確認しておきましょう。
2026年の改正個人情報保護法
2026年7月10日に、いわゆる「3年ごと見直し」による改正個人情報保護法が成立し、7月17日に公布されました。この改正では「連絡可能個人関連情報」という区分が新たに設けられ、特定の個人に連絡できる住所・電話番号・メールアドレスや、端末を識別する符号(Cookie IDなど)を含む個人関連情報について、不適正な利用や不正な取得が禁止されます。
施行は原則として公布から2年以内とされ、具体的な日付や、対象となる符号の細かい範囲は、これから政令や規則で決まります。施行までに、自社サイトで使っているタグとCookieを一覧にしておくと、対応がスムーズになります。
同意バナーは日本でも必須?
欧州のサイトでよく見る「Cookieの同意バナー」は、欧州の法律に基づくものです。Googleも、欧州経済領域(EEA)の利用者については、広告や解析のデータを使う前に同意を得ることを求めています。
一方、日本向けのサイトに一律で同意の取得を求める記述は、Googleの公式ページには見当たりません。ただし、Googleアナリティクスの利用規約では、Cookieの使用とGoogleアナリティクスの利用をプライバシーポリシーで開示することが求められています。
GA4を使っているのにプライバシーポリシーに記載がない場合は、早めに追記しておきましょう。

Cookieの削除・設定方法|パソコンとスマホ
ここからは、ブラウザでCookieを削除したり、ブロックしたりする方法を紹介します。メニューの名前はブラウザの更新で変わることがあるため、見つからないときは各社の公式ヘルプも確認してください。
Chrome(パソコン)
Cookieを削除するには、画面右上の「︙」(その他)から「閲覧履歴データを削除」を開き、期間を選んで「Cookie と他のサイトデータ」にチェックを入れて削除します。
サードパーティ Cookieの扱いは、「設定」→「プライバシーとセキュリティ」→「サードパーティ Cookie」で、許可するかブロックするかを選べます。特定のサイトだけ許可する例外も設定できます。
Chrome(Androidスマホ)
Android版のChromeでは、「設定」→「プライバシーとセキュリティ」→「閲覧履歴データを削除」から「Cookie とサイトデータ」を選んで削除します。
サードパーティ Cookieの設定は、パソコン版と場所が違い、「設定」→「サイトの設定」→「サードパーティ Cookie」にあります。「許可する」「シークレット モードでブロックする」「ブロックする」の3つから選べます。
iPhone(Safari)
Appleのサポートページによると、履歴とCookieをまとめて消すには、「設定」→「アプリ」→「Safari」→「履歴とWebサイトデータを消去」を選びます。履歴は残してCookieだけ消したい場合は、「Safari」→「詳細」→「Webサイトデータ」→「全Webサイトデータを削除」を選びます。
すべてのCookieをブロックする設定も、「Safari」→「詳細」の中にあります。ただし、すべてブロックすると多くのサイトでログインできなくなるため、通常はおすすめしません。
削除するとどうなるか
Cookieを削除すると、ログインしていたサイトからはログアウトされ、カートの中身や表示の設定も消えます。パスワードを覚えていないサービスがある場合は、削除の前に確認しておきましょう。
運営者の立場では、利用者がCookieを削除すると、アクセス解析では同じ人が「新しいユーザー」として数えられます。Cookieの削除やブラウザの制限が多い時期は、ユーザー数が実際より多めに出ることがある点も覚えておくと、数字の読み違いを防げます。
サイトの表示がおかしい、ログインがうまくいかないといった不具合は、そのサイトのCookieだけを消すと直ることがあります。すべて消すより影響が小さく済むので、まずは対象のサイトに絞って試すのがおすすめです。
安全に使うための注意点|利用者と運営者
Cookieは正しく使えば便利な仕組みですが、使い方を誤るとトラブルにつながります。利用者側と、サイトを運営する会社側の注意点を分けて整理します。
共用のパソコンではログアウトと削除を忘れない
ネットカフェや会社の共用パソコンでログインした場合は、使い終わったら必ずログアウトしましょう。Cookieが残っていると、次に使った人があなたのアカウントを開けてしまうおそれがあります。
シークレットモード(プライベートブラウズ)で使えば、シークレットウィンドウをすべて閉じたときにCookieが消えるため、こうした事故を防ぎやすくなります。
自分のパソコンやスマホでも、端末を家族や同僚と共有している場合は注意が必要です。仕事用のアカウントは、ブラウザのプロフィールを分けて使うと、Cookieが混ざらず管理しやすくなります。
同意の表示は内容を確認してから選ぶ
「すべて許可」「必須のみ」などの選択肢があるときは、必要以上に許可しない選び方もできます。必須のCookieだけを許可しても、多くのサイトは問題なく使えます。
不審なサイトで、Cookieの許可を口実にアプリのインストールや個人情報の入力を求められた場合は、すぐにページを閉じてください。Cookieの許可とソフトのインストールは、まったく別のものです。
運営者はタグとCookieを棚卸しする
企業サイトでは、アクセス解析、広告、チャット、地図の埋め込みなど、気づかないうちに多くの外部サービスがCookieを使っています。筆者がサイトを診断すると、使っていない広告タグが何年も残っていることが珍しくありません。
年に1回は、サイトに入っているタグを一覧にし、不要なものを外したうえでプライバシーポリシーを更新することをおすすめします。表示速度の改善にもつながり、SEOの面でもプラスになります。
WordPressのサイトで確認したいこと
WordPressでは、プラグインを入れると、そのプラグインが独自にCookieを発行したり、外部のサーバーへ情報を送ったりすることがあります。お問い合わせフォームやSNSの埋め込み、アクセス解析のプラグインなどが代表的です。
新しくプラグインを入れたときは、配布ページの説明でCookieや外部送信の有無を確認し、必要に応じてプライバシーポリシーに追記しましょう。使わなくなったプラグインは停止するだけでなく削除しておくと、セキュリティの面でも安心です。
計測は「自社サイトで取れる数字」を軸にする
ブラウザの規制で、サードパーティ Cookieに頼った計測は精度が下がり続けています。広告の成果は、サイト内のお問い合わせや購入といった、自社で直接確認できる成果を軸に見るのが確実です。
キャンペーンごとの流入を正しく測るには、URLに付ける目印(UTMパラメータ)を整えることも効果的です。お問い合わせフォームの送信完了など、成果の計測をサイト内で完結させておくと、ブラウザの仕様が変わっても数字がぶれにくくなります。
よくある質問(FAQ)
Cookieを許可すると個人情報が漏れますか?
Cookieを許可しただけで、氏名や住所などの個人情報が自動的に送られるわけではありません。Cookieに入るのは、主に識別のための文字列や設定の情報です。
ただし、閲覧履歴などは他の情報と組み合わせると個人の特定につながる可能性があります。信頼できないサイトでは、必須以外のCookieを許可しないのが安全です。
Cookieはウイルスですか?
Cookieはただの文字のデータで、それ自体がプログラムとして動くことはないため、ウイルスではありません。
一方で、ログインの目印を盗まれると、なりすましに悪用されるおそれがあります。不審なリンクを開かない、ブラウザを最新に保つといった基本の対策が大切です。
Cookieをすべてブロックしても大丈夫ですか?
すべてブロックすると、ログインが保てない、カートが使えないなど、多くのサイトが正常に動かなくなります。プライバシーが気になる場合は、サードパーティ Cookieだけをブロックする設定がおすすめです。
特定のサイトで問題が起きたら、そのサイトだけ例外として許可することもできます。
自社のホームページに同意バナーは必要ですか?
日本の法律では、企業のホームページに同意バナーの設置が一律に義務づけられているわけではありません。ただし、欧州の利用者向けにサービスを提供している場合や、提供しているサービスの内容によっては、対応が必要になることがあります。
少なくとも、プライバシーポリシーでCookieや外部送信の内容を説明しておくことをおすすめします。判断に迷う場合は、弁護士など専門家にご相談ください。
Chromeでサードパーティ Cookieは使えなくなるのですか?
Googleは2024年に廃止の方針を撤回し、2025年には利用者が設定で選ぶ今の方式を続けると発表しています。現時点で、Chromeで一律に使えなくなる予定は発表されていません。
ただし、SafariやFirefoxでは標準で制限されているため、サードパーティ Cookieに頼らない計測や集客の準備は引き続き必要です。
まとめ|Cookieの仕組みとルールを知って正しく付き合う
Cookieは、Webサイトが訪問者を覚えておくための小さなデータで、ログインの維持やカート、アクセス解析などを支えています。問題になりやすいのは、サイトをまたいで行動を追うサードパーティ Cookieです。
Chromeはサードパーティ Cookieの廃止を撤回しましたが、SafariとFirefoxは標準で制限しており、Cookie以外の追跡にも規制が広がっています。日本でも外部送信規律や2026年の改正個人情報保護法など、Cookieに関わるルールが整いつつあります。
利用者としては、共用パソコンでのログアウトと、同意の表示を確認してから選ぶ習慣が大切です。運営者としては、まず自社サイトに入っているタグとCookieを一覧にするところから始めてみてください。
ホームページの安全対策のご相談はアクセス・リンクへ
株式会社アクセス・リンクでは、中小企業のホームページ制作から、アクセス解析の設定、セキュリティ対策、SEOまでを一貫してお手伝いしています。サイトに入っているタグの整理や、プライバシーポリシーの見直しといったご相談にも対応しています。
「自社サイトにどんな外部サービスが入っているか分からない」「アクセス解析の数字が正しいか確かめたい」といったご相談だけでも歓迎です。認定SEOコンサルタントとして、安全性と集客の両面からご提案いたします。
ご相談はお問い合わせフォームからお気軽にどうぞ。
記事執筆・株式会社アクセス・リンク 代表取締役
Webサイト制作歴10年以上の経験を元にSEOコンサルティングを行い、延べ1,000件以上のサポート実績を誇ります。個人事業主や中小企業向けのホームページ制作やSEOコンサルティングを得意としています。
(社)全日本SEO協会 認定SEOコンサルタント
コメント