

記事執筆者:認定SEOコンサルタント 三田健司
「自社のホームページが、知らないうちに悪用されることはあるのでしょうか」。WordPressでサイトを運用している中小企業の方から、こうしたご相談を受けることが増えています。
2026年11月16日、米国のFBI(連邦捜査局)が、検索結果を悪用する「SEOポイズニング」についての注意喚起を出しました。改ざんされたWordPressサイトが検索上位に押し上げられ、そこを訪れた社員のパソコンが攻撃の入り口にされるという内容です。
注意喚起によると、2026年10月時点で1,000を超えるWordPressサイトが感染しており、関係する身代金の支払いは2,800万ドルを超えたとされています。被害の舞台は米国ですが、手口そのものは日本の中小企業のサイトにもそのまま当てはまります。
この記事では、SEOポイズニングの仕組み、自社サイトが踏み台にされていないかの確かめ方、Googleの検索結果での扱い、WordPressで今日からできる対策を整理します。内容は2026年11月21日時点の情報です。
筆者は全日本SEO協会認定SEOコンサルタントとして、Web制作とSEOに10年以上携わり、延べ1,000件以上のご相談に対応してきました。改ざんされたサイトの復旧にも立ち会ってきた経験から、中小企業が押さえておきたい点をお伝えします。
FBIが警告したSEOポイズニングとは|何が起きたのか
まずは、今回の注意喚起の中身と、SEOポイズニングという言葉の意味を確認しておきましょう。
SEOポイズニングは「検索結果に毒を混ぜる」攻撃
SEOポイズニングとは、検索エンジンの順位を上げる手法を悪用して、わなを仕掛けたページを検索結果の上位に表示させる攻撃のことです。ポイズニングは「毒を混ぜる」という意味で、利用者が信頼している検索結果そのものに危険なページを紛れ込ませます。
検索結果の上位に出ているページは、多くの人が「ちゃんとしたサイトだろう」と考えてクリックします。攻撃者はこの信頼を逆手に取り、検索した人が自分からわなに近づくように仕向けます。
メールで不審なファイルを送りつける手口と違い、利用者が自分で検索して自分でクリックするため、怪しいと気づきにくいのが特徴です。社内のメール対策をしっかりしていても、検索経由の入り口は見落とされがちです。
FBIの注意喚起の要点
FBIは2026年11月16日、「Gootloader」と呼ばれる不正なプログラムについての注意喚起(FBI FLASH)を公開しました。米国の国土安全保障省・CISA(サイバーセキュリティ・インフラストラクチャー安全保障庁)と連携して作成されたものです。
注意喚起では、Gootloaderを「JavaScriptで動く不正プログラムの読み込み役、改ざんされたWebサイト、SEOの技術を組み合わせて企業のネットワークに最初に入り込むための仕組み」と説明しています。活動は2020年から2026年まで続いているとされています。
数字としては、2026年10月時点で1,000を超える感染したWordPressサイトと、攻撃者が管理する216のドメインが確認されたと書かれています。これらが関わった身代金の支払いは、2,800万ドルを超えたとされています。
なぜSEOの世界で話題になっているのか
米国のSEO系メディアSearch Engine Roundtableは、この注意喚起を11月17日に取り上げました。記事では、FBIのサイバー警告に「SEO」という文字が入るのは珍しい、という業界関係者の声も紹介されています。
SEOは本来、良い情報を必要な人に届けるための取り組みです。その技術が攻撃に使われ、しかも舞台になっているのが一般の企業のWordPressサイトだという点で、Webサイトを運営するすべての会社にとって他人事ではない話として受け止められています。
Gootloaderの手口|改ざんされたWordPressが「わな」になる
次に、FBIの注意喚起やセキュリティ企業の分析から分かっている手口を、流れに沿って見ていきます。仕組みを知ると、自社サイトで何を確かめればよいかが見えてきます。
① 競合の少ない検索語を狙ってページを仕込む
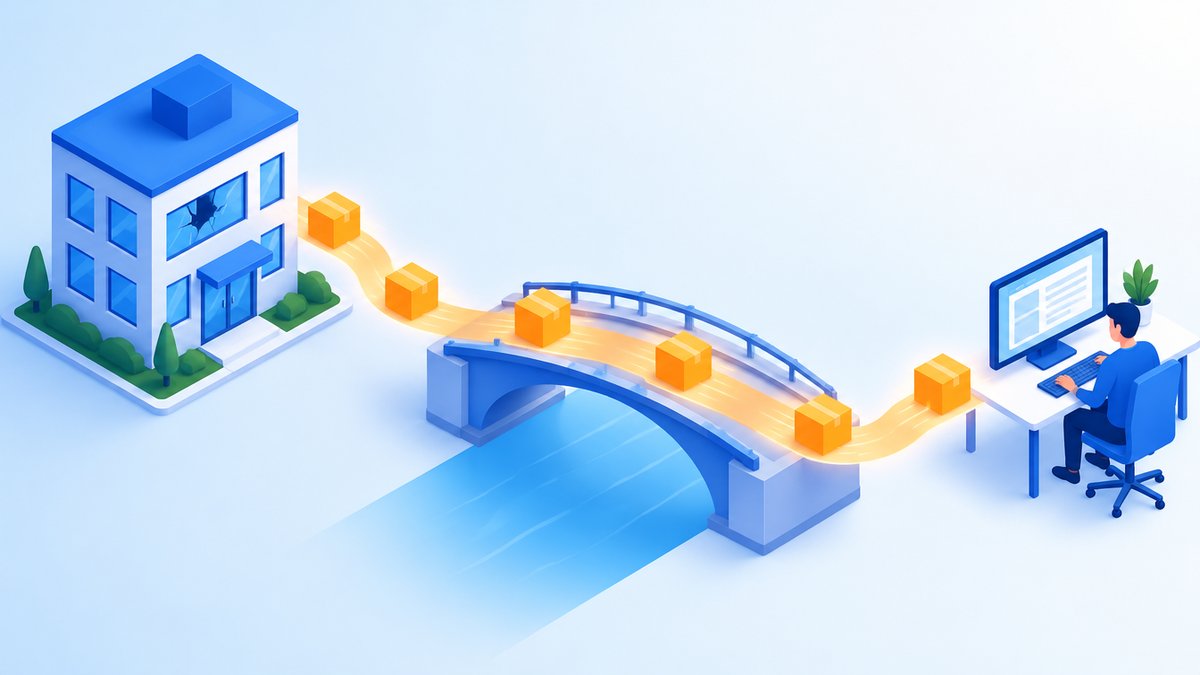
注意喚起によると、攻撃者は競合の少ない検索語を選んで、改ざんしたサイトに偽のページを置きます。例として挙げられているのは、特定の地域の契約条項を調べるような、専門的で細かい検索語です。
セキュリティ企業の分析でも、契約書・合意書のひな形など、法律やビジネスに関わる書類を探す検索が狙われた事例が報告されています。仕事で書類を探している人ほど、見つけたファイルをすぐ開いてしまうためです。
競合の少ない語であれば、改ざんしたサイトのページでも上位に出やすくなります。さらに、ほかの改ざんサイトに隠しリンクを張って順位を押し上げる手法も使われていると書かれています。
② 訪問者を選んで、狙った人にだけわなを見せる
注意喚起では、改ざんされたサイトが訪問者を国や参照元、Cookie、IPアドレスで振り分けていると説明されています。狙った条件に合う人だけを危険なページへ送り、それ以外の人には普通のページを見せる仕組みです。
英国のセキュリティ企業Sophosの分析でも、同じIPアドレスからの訪問は24時間に1回しか通さず、対象外の訪問者はGoogleのトップページへ転送する仕組みが報告されています。サイトの持ち主が自分で開いても異常が見えにくいのは、この選別があるためです。
危険なページは、検索した話題そのものを扱う掲示板のような見た目で作られます。「Admin」という名前のアカウントの投稿にダウンロードリンクが置かれ、訪問者は疑わずにファイルを受け取ってしまいます。
③ ダウンロードしたファイルから社内ネットワークへ
受け取ったZIPファイルの中には、検索語に合わせた書類風の名前を付けたJavaScriptのファイルが入っています。これを開くと不正プログラムが動き出し、攻撃者がパソコンに入り込む足がかりになります。
米国のセキュリティ企業Huntressは2025年11月の分析で、侵入から20分以内に社内の調査が始まり、早い事例では約17時間で社内の重要なサーバーまで到達したと報告しています。最終的には身代金を要求するランサムウェアの攻撃につながるとされています。
同社の分析では、独自のフォントを使って画面上の文字とソースコード上の文字を変える、見つかりにくくする工夫も確認されています。手口は毎年のように変わっているため、「去年の対策で十分」とは言い切れません。
中小企業のサイトも狙われる|なぜWordPressなのか
「うちのような小さな会社のサイトは狙われないだろう」と考える方は少なくありません。しかし今回の手口では、サイトの規模や知名度はほとんど関係がありません。
攻撃者が欲しいのは「信用のある置き場所」
攻撃者にとって、改ざんしたサイトは偽のページを置くための場所です。長く運営されていて、ある程度検索エンジンに評価されているサイトほど、偽のページも上位に出やすくなります。
地域で長く営業している会社のサイトは、まさにこの条件に当てはまります。自社の売上とは関係なく、サイトの「信用」だけを借りられてしまうのがこの攻撃のやっかいな点です。
入り口は更新されていないプラグインとパスワード
注意喚起では、攻撃者がXML-RPC(外部からWordPressを操作するための仕組み)のファイルを探してサイトを調べ、盗んだログイン情報で侵入していたことが説明されています。さらに、脆弱なプラグインやテーマを悪用したり、投稿を勝手に追加したりしていたと書かれています。
WordPressのセキュリティ企業Patchstackの報告では、2025年に新たに見つかったWordPress関連の脆弱性は11,334件で、前年より42%増えました。そのうち91%がプラグイン、9%がテーマで、WordPress本体は6件だけでした。
同じ報告では、よく狙われる脆弱性は、公表から大量の攻撃が始まるまでの時間が加重中央値で5時間とされています。更新を「月に一度まとめて」という運用では、間に合わない場面が出てきます。
日本でも公開サーバーが狙われている
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、組織向けの1位が「ランサム攻撃による被害」、4位が「システムの脆弱性を悪用した攻撃」でした。今回の手口は、この二つが結びついたものと言えます。
トレンドマイクロが2026年10月に公表した集計では、2026年1〜9月に国内の組織が公表したセキュリティ事故は607件で、すでに2025年1年間の594件を上回りました。侵入経路が分かったもののうち、Webサーバーなどの公開システムが約4割(38.7%)を占めています。
自社サイトが改ざんされていないか確かめる方法
ここからは、自社のサイトが踏み台にされていないかを確かめる方法です。FBIの注意喚起でも、Search Consoleなどの管理ツールを確認することが対策として挙げられています。
Search Consoleで「身に覚えのない検索語」を探す
注意喚起は、サイトと関係のない法律やビジネスの検索語が増えていないか、インデックスされたページが急に増えていないかを確認するよう勧めています。これはGoogle Search Consoleで確かめられます。
「検索パフォーマンス」でクエリの一覧を開き、自社の事業と無関係な語が表示されていないかを見てください。製造業のサイトに契約書や法律相談の語がずらりと並んでいたら、改ざんを疑うきっかけになります。
「ページのインデックス登録」で、登録済みのページ数が急に増えていないかも確認します。何もしていないのにページ数が数百、数千と増えていたら、偽のページが大量に作られている可能性があります。
「セキュリティの問題」と「ユーザーと権限」を見る
Search Consoleの「セキュリティの問題」レポートには、Googleがハッキングを検出した場合に内容が表示されます。問題がなければ、緑色のチェックマークとその旨のメッセージが表示されます。
GoogleがWeb開発者向けサイトweb.devで公開している解説では、攻撃者がSearch Consoleに自分を所有者として追加する例が紹介されています。設定の「ユーザーと権限」に知らない人が入っていないかも、あわせて確認してください。
site:検索とWordPressの管理画面で確かめる
Googleで「site:自社のドメイン」と検索すると、インデックスされているページの一部を確認できます。Googleの説明どおり、すべてのページが表示されるわけではありませんが、見覚えのないタイトルや外国語のページが出てきたら要注意です。
WordPressの管理画面では、知らない管理者ユーザーやプラグインが増えていないかを見ます。FBIは関連する攻撃者の手口として、管理画面の一覧に出にくい「mu-plugins」というフォルダに不正なプラグインを隠す例も挙げているため、サーバーのファイルも制作会社に確認してもらうと安心です。
Huntressの分析では最近の手口でコメント投稿の仕組みも悪用されているため、身に覚えのないコメントの急増もひとつの目安になります。異常に気づいたら、自分で削除を始める前に、まず現状を記録して専門家に相談してください。
Googleの検索結果ではどう扱われるか
自社サイトが改ざんされると、訪問者への被害だけでなく、検索結果での扱いにも影響が出ます。Googleの公式ドキュメントをもとに整理します。
「ハッキングされたコンテンツ」はスパムポリシー違反
Googleのスパムに関するポリシーには「ハッキングされたコンテンツ」という項目があります。そこでは、不正なコードの挿入、ページの挿入、利用者には見えにくい隠しテキストや隠しリンクの挿入、そして参照元や端末によって転送先を変えるリダイレクトが例として挙げられています。
今回の手口にある隠しリンクや訪問者の選別は、まさにこの項目に当てはまります。サイトの持ち主に悪意がなくても、サイト上に違反があればGoogleの対応の対象になり得ます。
検索結果に警告が表示されることがある
Googleのヘルプによると、ハッキングが検出されたサイトには、検索結果で「このサイトは第三者によってハッキングされている可能性があります」といった表示が出ることがあります。ブラウザで開こうとすると警告画面が出る場合もあります。
警告が出ると、改ざんと関係のない自社の通常ページまでクリックされにくくなります。問い合わせが急に減ったときに、原因がここにあったというケースもあります。
直したら「審査をリクエスト」する
問題を直したら、Search Consoleの「セキュリティの問題」レポートから「審査をリクエスト」を送ります。Googleのヘルプでは、審査には数日から数週間かかるとされています。
また、Googleには「違反を繰り返すサイト」の扱いもあり、該当すると30日間は審査をリクエストできなくなります。原因を残したまま見た目だけ直して申請すると、かえって回復が遅れる点に注意してください。
WordPressで今日からできる対策
ここからは、FBIの注意喚起やWordPress公式の「WordPressの強化」ガイドに沿って、中小企業でも取り組みやすい対策を紹介します。難しい設定は、制作会社や保守の担当者と相談しながら進めてください。
本体・プラグイン・テーマをすぐ更新する
WordPressは2026年11月18日に、約20件のセキュリティ修正を含む7.1.5を公開し、すぐに更新するよう呼びかけています。執筆時点の最新版はこの7.1.5です。
プラグインとテーマには、WordPress 5.5から自動更新の機能があります。初期状態ではオフなので、管理画面のプラグイン一覧で、プラグインごとに自動更新を有効にしておくと、更新の遅れを減らせます。
自動更新で表示が崩れることを心配する場合は、更新後に主要なページを確認する担当を決めておきましょう。「更新しない危険」のほうが「更新して崩れる危険」より大きいのが今の状況です。
使っていないプラグインは削除する
注意喚起は、使っていない部品を削除し、入っている部品の一覧を管理するよう勧めています。停止しているだけのプラグインも、ファイルがサーバーに残っていれば狙われることがあります。
年に一度は、入っているプラグインを一覧にして、本当に必要なものかを見直してください。長く更新されていないプラグインは、代わりのものに切り替えることも検討します。
ログインを守る|二段階認証とXML-RPC
管理者のアカウントには、パスワードに加えてスマートフォンなどで確認する二段階認証を設定してください。注意喚起では、フィッシングに強い方式の多要素認証を管理者に必須とするよう求めています。
また、XML-RPCを使っていないなら無効にし、使う場合は制限して監視するよう書かれています。外部のサービスと連携している場合は止めると動かなくなることがあるため、無効にする前に制作会社に確認しましょう。
WordPress公式のガイドでは、管理画面からテーマやプラグインのファイルを編集できる機能を止める設定も紹介されています。侵入されたときの被害を小さくする効果があります。
バックアップとログを「サーバーの外」に残す
改ざんされたときに元に戻せるよう、データベースを含むバックアップを定期的に取ってください。注意喚起では、ログをWebサーバーの外に保管することも勧めています。
サーバーの中にしかないバックアップやログは、侵入されたときに一緒に消されたり書き換えられたりするおそれがあります。レンタルサーバーの自動バックアップに加えて、別の場所にも保管しておくと安心です。

社員が「わな」を踏まないために
SEOポイズニングには、サイトを守る側面と、社員が被害に遭わないようにする側面の二つがあります。ここでは後者について、社内で共有したいポイントをまとめます。
検索で見つけた書類はすぐ開かない
契約書のひな形や申請書の書式を検索で探す場面は、どの会社にもあります。公的機関や取引先の公式サイト以外から入手したファイルは、すぐに開かないことを社内のルールにしましょう。
特に、書類のはずなのにZIPファイルで届いたり、中身が「.js」で終わるファイルだったりした場合は、開かずに担当者へ相談してください。書類はWordやPDFで配られるのが普通で、プログラムのファイルで届く理由はありません。
パソコン側の設定でも防ぐ
注意喚起では、必要がなければWindowsでJavaScriptなどのファイルを直接実行する機能を無効にすることや、ウイルス対策の機能を有効のまま保つことが挙げられています。社員に管理者権限を持たせず、標準ユーザーで使うことも勧められています。
こうした設定は一人ひとりが行うより、会社として決めて全員のパソコンにそろえるほうが確実です。社内にIT担当者がいない場合は、パソコンを購入した販売店や保守会社に相談してみてください。
開いてしまったときの初動
注意喚起では、不審なファイルを開いてしまったら、ネットワークから切り離し、社内の手順で決まっていない限り電源は切らないよう求めています。そのうえで、別の安全な端末からパスワードを変更します。
電源を切ると、調査に必要な記録が消えてしまうことがあるためです。慌てて自分で直そうとせず、社内の担当者やセキュリティの専門家に連絡してください。
よくある質問(FAQ)
小さな会社のサイトでも本当に狙われますか?
狙われます。今回の手口では、攻撃者が欲しいのはサイトの売上ではなく、検索エンジンに評価されている「置き場所」です。
長く運営されている地域企業のサイトは、むしろ条件に合いやすいと言えます。規模にかかわらず、更新と点検を続けることが大切です。
改ざんされても、自分で見たときは普通に表示されます。なぜですか?
訪問者を選別して、狙った人にだけ偽のページを見せる仕組みがあるためです。サイトの持ち主や、同じパソコンからの2回目以降の訪問では、普通のページが表示されることがあります。
見た目だけで判断せず、Search Consoleの検索語やページ数の変化、サーバーのファイルを確認してください。
改ざんされると、検索順位はどうなりますか?
検索結果に警告が表示されたり、スパムポリシー違反として扱われたりすることで、通常のページのクリックや順位にも影響が出ることがあります。どの程度の影響が出るかや回復までの期間は、状況によって異なり、確約できるものではありません。
原因を取り除いたうえでSearch Consoleから審査をリクエストし、回復の様子を見ていくのが基本の流れです。
被害に遭った場合、どこに相談すればよいですか?
サイトの改ざんであれば、まず制作会社やサーバー会社に連絡し、復旧と原因の調査を依頼してください。情報漏えいや身代金の要求など被害が大きい場合は、警察の相談窓口に相談することも検討します。
個人情報の漏えいが疑われる場合の報告義務など、法律の判断が必要な場面では、弁護士など専門家にご相談ください。
まとめ|検索の信用を守るのも、サイト運営の仕事
FBIは2026年11月16日、改ざんしたWordPressサイトを検索上位に出して社員をわなに誘う、SEOポイズニングの手口について注意喚起を出しました。2026年10月時点で1,000を超えるサイトが感染していたとされています。
攻撃者が狙うのは、検索エンジンに評価されている「置き場所」です。地域で長く営業している中小企業のサイトも例外ではありません。
自社サイトについては、Search Consoleで身に覚えのない検索語やページ数の急増がないかを確かめ、本体・プラグイン・テーマの更新、不要なプラグインの削除、二段階認証、バックアップを続けることが基本の守りになります。社内では、検索で見つけた書類をすぐ開かないルールを共有しておきましょう。
まずは今日、Search Consoleの「検索パフォーマンス」を開き、自社と関係のない検索語が並んでいないかを確認してみてください。
ホームページのセキュリティ対策のご相談はアクセス・リンクへ
株式会社アクセス・リンクは、栃木県下野市を拠点に、ホームページ制作・SEOコンサルティング・サジェスト対策を行っている会社です。代表の三田健司は全日本SEO協会認定SEOコンサルタントとして、10年以上にわたりWeb制作とSEOのご相談に対応してきました。
WordPressサイトの更新や点検、Search Consoleの見方、改ざんが疑われるときの確認など、検索とセキュリティの両面からご相談を承っています。「うちのサイトは大丈夫だろうか」という段階でも、お気軽にお問い合わせください。
ご相談はお問い合わせフォームから受け付けています。
記事執筆・株式会社アクセス・リンク 代表取締役
Webサイト制作歴10年以上の経験を元にSEOコンサルティングを行い、延べ1,000件以上のサポート実績を誇ります。個人事業主や中小企業向けのホームページ制作やSEOコンサルティングを得意としています。
(社)全日本SEO協会 認定SEOコンサルタント
コメント