記事執筆者:認定SEOコンサルタント 三田健司
「ブログのコメント欄に、見覚えのない英語の書き込みが毎日届く」「Googleで自社名を調べたら、関係のない商品の検索結果ページが出てきた」。ホームページの運用をお手伝いしていると、このようなご相談をいただくことがあります。
原因の多くは、サイトの訪問者や第三者が書き込める場所を、スパム(迷惑な投稿や宣伝目的のページ)に悪用されていることです。Googleはこれを「ユーザー生成スパム」と呼び、スパムに関するポリシーの1つとして定めています。
2026年10月26日、Googleはこのユーザー生成スパムを防ぐためのガイドを更新しました。共有用のページを検索結果に出さない考え方と、Search Consoleで不正使用を見張る方法が新しく書き加えられています。
この記事では、更新の内容をGoogle公式ドキュメントにもとづいて整理し、中小企業のホームページで狙われやすい入口、WordPressで今日からできる設定、スパムが見つかったときの対処手順までを解説します。
筆者は全日本SEO協会認定SEOコンサルタントとして、Web制作とSEOに10年以上携わり、延べ1,000件以上のご相談に対応してきました。実際にコメントスパムやサイト内検索の悪用を片づけてきた経験もふまえてお伝えします。
Googleがユーザー生成スパムのガイドを更新|何が変わったのか
まずは、2026年10月の更新で何が書き加えられたのかを確認します。Google検索セントラルの更新履歴と、ガイド本文の両方を読み比べました。
2026年10月26日の更新履歴に書かれた内容
対象のドキュメントは「サイトとプラットフォームでのユーザー生成スパムを防止する」です。Google検索セントラルの更新履歴では、2026年10月26日付で「共有リンク用コンテンツのインデックス登録をブロックするためのガイダンスと、Search Consoleでの不正使用の監視」を追加したと説明されています。
更新の理由としては、「検索向けではないユーザー作成ページをインデックスに入れないようにし、スパムをより早く検出できるようにするため」と書かれています。筆者が2026年10月29日に確認した時点で、日本語版のページにも同じ節が追加されていました。
新しく加わった「Google検索用のコンテンツのみをインデックスに登録する」
今回いちばん大きな追加は、「Google 検索用のコンテンツのみをインデックスに登録する」という節です。利用者が共有ページや生成された出力、ツールを作れるサービスでは、そのページを検索で見つけてもらうのか、リンクを知っている人だけが開くのかを考えるよう求めています。
直接の共有や共同作業、便利な機能のために作られたページには、noindexを付けるか、robots.txtでクロールを既定でブロックするという方針です。インデックスとは、Googleがページを検索結果に出せるよう登録しておくデータベースのことです。
Search Consoleで見張る項目が具体的になった
監視の節も書き足されました。Search Consoleにサイトを登録し、手動による対策やセキュリティの問題が見つかったときにメールで通知を受け取れるようにすることが、まず挙げられています。
さらに、ページのインデックス登録レポートと検索パフォーマンスレポートを定期的に見て、サイトの目的に合わないページ数・表示回数・検索語句の急増がないか確認するよう書かれました。少数の利用者がインデックス可能なURLの大半を作っていないか、といった異常の見張り方も示されています。
更新の背景と、海外での受け止め方
ガイドの冒頭には、共有ページや生成されたコンテンツ、ウェブアプリを公開できるホスティングサービスやツールも、コメント欄と同じように悪用されやすいと明記されています。誰でもページを作れる仕組みが増えたことが、更新の背景にあると読み取れます。
海外のSEO関係者の間では、AIツールで作った共有ページなどを念頭に置いた更新ではないかという見方も出ています。ただし、Googleは特定のサービスを名指ししておらず、新しい罰則が始まるといった説明もありません。
ユーザー生成スパムとは|中小企業のサイトにも入口がある
「うちは大きなプラットフォームではないから関係ない」と思われるかもしれません。しかし、Googleが挙げている例を見ると、一般的な会社のホームページにも当てはまる入口がいくつもあります。
Googleによる定義と具体例
Googleのスパムに関するポリシーでは、ユーザー生成スパムを「ユーザー コンテンツを対象としたチャネルを経て、ユーザーによってサイトに追加されたスパム コンテンツ」と説明しています。例として、ブログへのスパムコメント、フォーラムのスパム投稿、誰でも登録できるサービスのスパムアカウントなどが挙げられています。
同じポリシーには、多くの場合、サイト所有者はスパムが追加されたことに気づいていないとも書かれています。被害者になっている側が気づきにくいのが、このスパムのやっかいな点です。
手動による対策「サイトが第三者のスパムにより悪用されている」
Googleの担当者がスパムを確認すると、Search Consoleの「手動による対策」に「サイトが第三者のスパムにより悪用されている」という通知が届くことがあります。手動による対策とは、Googleの担当者がポリシー違反を確認して、検索結果での扱いを下げたり除外したりする措置のことです。
Googleのヘルプでは、この措置は基本的にスパムを含むページにだけ影響すると説明されています。一方で、スパムがあまりにも多い場合は、サイト全体の評価に影響することがあるとも書かれています。
ハッキングによる書き換えとは別のもの
似た被害に、不正アクセスでページそのものを書き換えられる「ハッキングされたコンテンツ」があります。こちらはサーバーやWordPressの脆弱性(セキュリティ上の弱点)を突かれたもので、ユーザー生成スパムとは原因も対策も異なります。
ただし、どちらも「自社が書いていないページやリンクが検索結果に出る」という見え方は同じです。見つけたときは、書き込み欄から入ったのか、不正アクセスなのかを最初に切り分けることが大切です。
中小企業のサイトで狙われやすい6つの入口
Googleのヘルプは、確認すべき場所として、フォーラム、ゲストブック、ファイルのアップロード機能、そして訪問者が検索語を入れられるサイト内検索ページなどを挙げています。中小企業のホームページに置き換えると、次の6つが代表的です。
ブログのコメント欄・トラックバック
もっとも多いのが、ブログのコメント欄です。宣伝サイトへのリンクを入れた書き込みが自動プログラムで大量に送られてきます。
古い記事ほど狙われやすく、管理者が見ていないうちに承認されてしまうこともあります。トラックバック・ピンバック(他サイトからの言及通知)も同じように悪用されることがあります。
サイト内検索の結果ページ
意外と知られていないのが、サイト内検索の悪用です。検索窓に宣伝文句を入れた結果ページのURLを外部にばらまき、そのページを検索結果に載せようとする手口があります。
Googleのヘルプも、宣伝目的と思われる検索語の結果ページを、確認すべき対象として明記しています。サイト内検索の結果ページは、検索結果に出さない設定にしておくのが基本です。
口コミ・お客様の声の投稿欄
店舗や工務店のサイトで、お客様が口コミを書き込めるようにしているケースです。承認なしで公開される仕組みだと、無関係な宣伝やリンクがそのまま載ってしまいます。
口コミは集客に役立つ一方で、内容の確認を誰がいつ行うのかを決めておく必要があります。投稿の公開は、担当者が目を通してからにするのが安全です。
会員登録・マイページ・プロフィール
会員制のサービスや、誰でもユーザー登録できる状態のWordPressでは、プロフィールページが宣伝に使われることがあります。WordPressの「設定」→「一般」にある「だれでもユーザー登録ができるようにする」が、必要もないのに有効になっていないか確認しましょう。
会員機能を使う場合も、新しい会員のプロフィールは検索に出さないなどの工夫ができます。Googleのガイドでも、評価の定まっていない新しいユーザーの投稿にnoindexを付ける方法が紹介されています。
診断結果・見積もり結果などの共有用URL
最近増えているのが、「診断結果をシェアする」「見積もり結果を保存する」といった機能で作られる個別のURLです。今回の更新で書き加えられたのは、まさにこうした共有用ページの扱いです。
結果ページの中に利用者が入力した文章がそのまま表示される作りだと、宣伝文を表示させたページを量産されるおそれがあります。こうしたページは、最初から検索に出さない前提で作るのが安全です。
ファイルのアップロード・求人応募フォーム
画像や書類をアップロードできるフォームも、Googleが確認対象として挙げている入口です。アップロードされたファイルが誰でも開ける場所に保存され、検索に拾われると、スパムファイルの置き場にされることがあります。
応募書類のように個人情報を含むものであれば、スパム以前に情報漏えいの問題になります。保存先が外から開けない設定になっているか、制作会社やサーバー会社に確認しておきましょう。
「検索に出すページ」と「リンクで共有するページ」を分ける
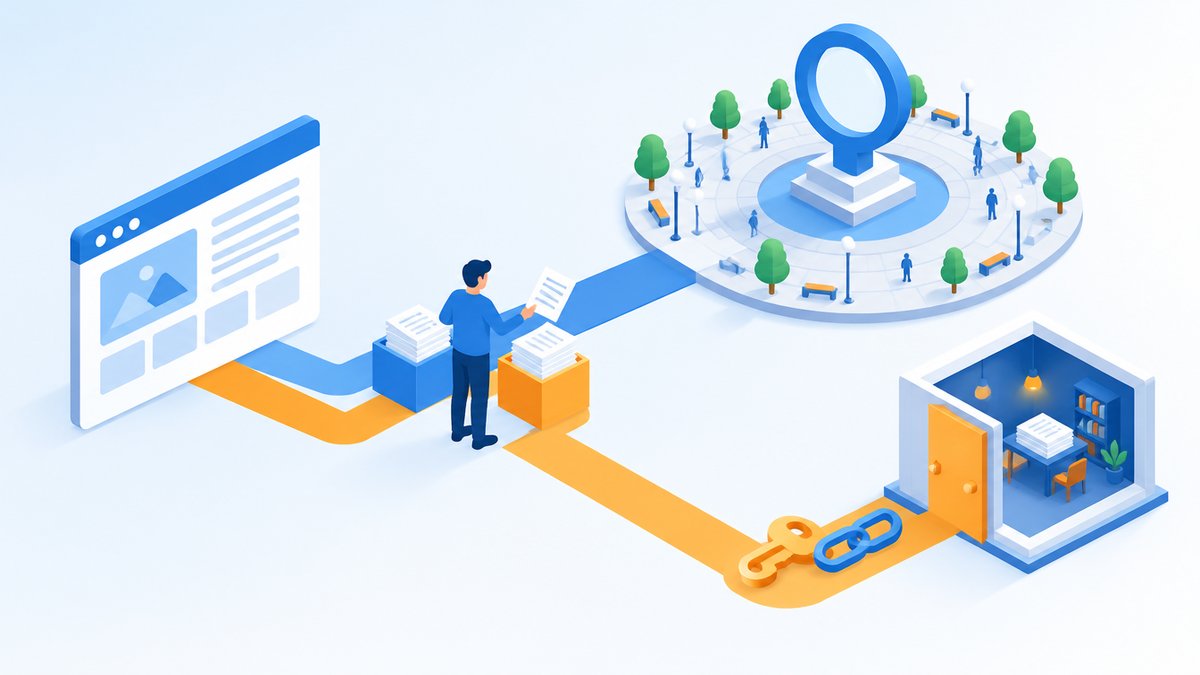
今回の更新の中心は、ページの目的によって検索に出すかどうかを決めるという考え方です。ここでは、その判断のしかたと設定方法を整理します。
判断の基準は「知らない人に検索で見つけてほしいか」
判断はシンプルで、そのページを知らない人に検索で見つけてもらいたいかどうかです。サービス紹介やブログ記事は検索に出すページですが、個人の診断結果やお客様専用の資料ページは、リンクを知っている人だけが見られれば十分です。
筆者が制作の打ち合わせで使っているのは、「そのページが検索1位に出たら嬉しいか」という問いです。嬉しくないページは、検索に出さない側に分類します。
noindexとrobots.txtの使い分け
noindexは「このページを検索結果に出さないでください」という指示で、ページのHTMLに書くか、サーバーの応答(X-Robots-Tag)で伝えます。robots.txtは「この場所は見に来ないでください」というクロール(Googleのロボットによる巡回)の制限です。
注意したいのは、robots.txtでクロールを止めると、Googleはページの中のnoindexを読めなくなる点です。すでに検索に出てしまったページを消したいときは、robots.txtで止める前にnoindexを読ませる必要があります。
設計の段階で「既定は非公開」にしておく
ガイドでは、共有用のページにnoindexを付けるか、robots.txtでクロールを既定でブロックすることを勧めています。ポイントは「既定で」という言葉で、あとから問題が起きてから付けるのではなく、最初から検索に出ない作りにしておくことです。
新しい機能を制作会社に頼むときは、「この機能で作られるページは検索に出ますか」と一言確認するだけでも違います。筆者も、共有機能のある開発では、この点を仕様書に必ず書くようにしています。
サイト内検索はWordPressなら初期設定を確認
WordPressはバージョン5.7から、サイト内検索の結果ページに自動でnoindexを付ける仕組みを標準で備えています。筆者が自社サイトの検索結果ページを確認したところ、robotsメタタグに「noindex, follow」が出力されていました。
ただし、テーマやSEO用のプラグインがこの設定を上書きしていることがあります。自社サイトでも、検索結果ページのHTMLを開いて、実際にnoindexが出ているかを一度確認しておきましょう。
WordPressでできるユーザー生成スパム対策
中小企業のホームページの多くはWordPressで作られています。管理画面の設定だけでできる対策から順に紹介します。
ディスカッション設定でコメントを承認制にする
管理画面の「設定」→「ディスカッション」では、コメントを管理者の承認後に公開する設定や、以前に承認された人のコメントだけを自動で公開する設定が選べます。リンクを一定数以上含むコメントを承認待ちにする設定も用意されています。
Googleのガイドも、手動による承認(モデレーション)は手間が増えるものの、スパム対策としてとても効果的だと述べています。コメント欄を使うなら、承認制にしておくのがもっとも確実です。
使っていないならコメント・ユーザー登録は閉じる
会社のブログでは、実際にはコメント欄をほとんど使っていないことも多いものです。その場合は、新しい投稿へのコメントを受け付けない設定にし、古い記事のコメントも閉じてしまうのが簡単で効果的です。
同じように、ユーザー登録の機能を使っていないなら無効にしておきます。入口そのものをなくすことが、もっとも手間のかからない対策です。
AkismetやreCAPTCHAで自動投稿を防ぐ
Googleのガイドでは、WordPress向けのAkismetのようなプラグインや、reCAPTCHAなどの確認ツールで人間による送信だけを受け付ける方法が紹介されています。同じIPアドレスから繰り返し送られてくる場合は、そのIPを拒否リストに入れるのも有効です。
お問い合わせフォームのスパムは検索結果には直接出ませんが、対応の手間が大きくなります。Contact Form 7など主要なフォームにはreCAPTCHAを組み込む仕組みがあるので、あわせて設定しておくと安心です。
コメント内のリンクにはugcを付ける
rel=”ugc”は、2019年9月にGoogleが導入した、利用者が書き込んだリンクであることを示す目印です。Googleのドキュメントでは、コメントやフォーラム投稿のリンクにugcを付けることを勧めています。
WordPressにはバージョン5.3から、リンクにugcを付ける仕組みが組み込まれています。ただし、テーマによってコメントの表示方法が違うため、実際のHTMLでrel属性を確認しておくと確実です。
Search Consoleでスパムの兆候を見つける方法
今回の更新で具体的になったのが、Search Consoleを使った見張り方です。中小企業の担当者でも、月に1回の確認で十分に効果があります。
メール通知を受け取れる状態にしておく
Search Consoleにサイトを登録しておくと、手動による対策やセキュリティの問題が見つかったときにメールで知らせてもらえます。登録しているのに、通知先が退職した担当者のメールアドレスのまま、というケースは珍しくありません。
設定画面のユーザーと権限を開き、今の担当者がSearch Consoleに登録されているかを確認しましょう。制作会社だけが登録している場合は、自社の担当者も追加しておくと安心です。
ページのインデックス登録レポートの急な増加
ページのインデックス登録レポートでは、Googleに登録されているページ数の推移が見られます。会社のホームページで、記事を増やしていないのにページ数が急に増えていたら要注意です。
増えたURLを例から確認し、検索結果ページや見覚えのないURLが含まれていないかを見ます。自社で作った覚えのないページが増えていないか、という視点で数字を見るのがコツです。
検索パフォーマンスの見覚えのない検索語句
検索パフォーマンスレポートの「クエリ」で、自社の事業と関係のない言葉で表示されていないかを確認します。海外の通販、アダルト、ギャンブルといった言葉が並んでいれば、どこかの入口が悪用されている可能性があります。
「ページ」タブで、その言葉で表示されているURLもあわせて確認すると、入口の特定が早くなります。筆者がご相談を受けた例でも、見覚えのない検索語句がきっかけで、サイト内検索の悪用が見つかりました。
site:検索とGoogleアラートでの確認
Google検索で「site:自社のドメイン」に続けて、事業と無関係な言葉を入れて調べる方法も、Googleのヘルプで紹介されています。たとえば、ドメインのあとに「無料 ダウンロード」などを付けて検索します。
Googleアラートに自社のドメインと気になる言葉を登録しておけば、新しく見つかったときにメールで知らせてもらえます。ただし、site:検索の結果は網羅的ではないため、Search Consoleの確認とあわせて使いましょう。
スパムが見つかったときの対処手順
実際にスパムが見つかったときは、慌てて消す前に順番を決めて進めると、取りこぼしがありません。Googleのヘルプに沿って、中小企業向けに手順をまとめました。
まず記録を残し、入口を特定する
最初に、スパムのURLや画面のスクリーンショット、見つけた日時を記録します。あとで制作会社に相談するときや、再審査をお願いするときに役立ちます。
次に、そのページがどの入口から作られたのかを特定します。コメントなのか、サイト内検索なのか、不正アクセスによる書き換えなのかで、次の手順が変わるためです。
スパムを削除し、入口をふさぐ
コメントやプロフィールなら管理画面から削除し、あわせて承認制やユーザー登録の停止など、前の章の設定で入口をふさぎます。削除したページは、404(見つからない)や410(削除済み)を返す状態にしておけば、時間とともに検索結果から消えていきます。
急いで検索結果から隠したい場合は、Search Consoleの削除ツールで一時的に非表示にできます。ただし、効果は一時的なので、ページそのものの削除やnoindexと組み合わせることが前提です。
手動による対策が届いていたら再審査をリクエスト
手動による対策の通知が届いている場合は、修正が終わってから「手動による対策」レポートで審査をリクエストします。何を直したのかを具体的に書くと、伝わりやすくなります。
再審査の結果はSearch Consoleのメッセージで届きますが、かかる期間を約束することはできません。焦って同じ内容で何度も送るより、取りこぼしがないかを確認するほうが大切です。
不正アクセスの疑いがあるときは専門家へ
ページの書き換えや見覚えのない管理者アカウントがある場合は、ユーザー生成スパムではなく不正アクセスの可能性があります。この場合は、パスワードの変更やバックアップからの復旧が必要になるため、サーバー会社や制作会社、セキュリティの専門家にご相談ください。
被害の届け出など法的な判断が必要な場合は、弁護士など専門家にご相談ください。自社だけで判断せず、記録を持って早めに相談することが被害を広げないコツです。
よくある質問(FAQ)
コメント欄のない会社のホームページでも対策は必要ですか?
コメント欄がなくても、サイト内検索やお問い合わせフォーム、ファイルのアップロード機能があれば入口になりえます。まずは、訪問者が文字や画像を入れられる場所が自社サイトのどこにあるかを洗い出してみてください。
入口が見つからなければ、大がかりな対策は必要ありません。Search Consoleの通知を受け取れる状態にして、月に1回数字を見る習慣をつけておけば十分です。
今回の更新で、新しいペナルティが始まったのですか?
いいえ、今回の更新はガイドの説明を追加したもので、新しい罰則が始まったという発表はありません。ユーザー生成スパムは以前からスパムに関するポリシーで定められています。
今回の更新は、守り方をより具体的に示したものと受け止めるのがよいでしょう。ガイドに沿って入口を点検しておくことが、そのまま予防になります。
スパムコメントが少し残っていると順位が下がりますか?
Googleのヘルプでは、第三者のスパムに対する手動による対策は、基本的にスパムを含むページにだけ影響すると説明されています。少しのスパムで、すぐにサイト全体の順位が下がるとは限りません。
ただし、量が多い場合はサイト全体の評価に影響しうるとも書かれています。何より訪問者からの信頼を損なうので、見つけたら早めに消しておきましょう。
診断ツールの結果ページは、すべて検索に出さないほうがよいですか?
利用者ごとに作られる結果ページは、検索に出さない前提で作るのが基本です。一方、ツールそのものの紹介ページや使い方の解説ページは、検索で見つけてもらうためのページなので、通常どおり公開します。
「ツールの入口は検索に出す」「個別の結果は出さない」と分けて考えると整理しやすくなります。迷う場合は、作る前に制作会社と相談しておきましょう。
robots.txtでブロックしたのに検索結果に出てきます。なぜですか?
robots.txtはクロールを止める指示で、検索結果に出さない指示ではありません。外部からリンクされていると、中身を読まないままURLだけが検索結果に出ることがあります。
検索結果に出さないことが目的なら、noindexを使い、Googleがそのnoindexを読めるようにクロールは許可しておく必要があります。noindexとrobots.txtのブロックを同時に設定すると、かえって消えにくくなるので注意してください。
まとめ|ユーザーが書き込める場所を点検しよう
Googleは2026年10月26日、ユーザー生成スパムを防ぐガイドを更新し、共有用のページを検索に出さない考え方と、Search Consoleでの見張り方を書き加えました。新しい罰則ではなく、守り方を具体的にした更新です。
中小企業のサイトでも、コメント欄、サイト内検索、口コミ投稿欄、会員ページ、診断結果などの共有用URL、ファイルのアップロード機能が入口になります。使っていない機能は閉じ、使う機能は承認制とnoindexで守るのが基本です。
あわせて、Search Consoleのメール通知を受け取れるようにし、インデックスされたページ数と検索語句を月に1回確認しましょう。見覚えのないページや言葉に早く気づければ、被害は小さく抑えられます。
まずは今日、自社サイトの中で訪問者が文字や画像を入れられる場所を書き出してみてください。それだけで、点検すべき場所がはっきり見えてきます。
ホームページのセキュリティとSEOのご相談はアクセス・リンクへ
株式会社アクセス・リンクでは、中小企業のホームページ制作とSEOコンサルティングを通じて、検索で見つけてもらえるサイトづくりと、安心して運用できる仕組みづくりをお手伝いしています。全日本SEO協会認定SEOコンサルタントの三田健司が、Google公式の情報にもとづいてご提案します。
コメントスパムやサイト内検索の悪用の点検、WordPressの設定見直し、Search Consoleの見方のご説明まで対応しています。「見覚えのないページが検索に出ている」といった段階からのご相談も歓迎です。
ご相談はお問い合わせフォームからお気軽にどうぞ。
記事執筆・株式会社アクセス・リンク 代表取締役
Webサイト制作歴10年以上の経験を元にSEOコンサルティングを行い、延べ1,000件以上のサポート実績を誇ります。個人事業主や中小企業向けのホームページ制作やSEOコンサルティングを得意としています。
(社)全日本SEO協会 認定SEOコンサルタント
コメント